Automatisation conformité
Gouvernance control-centric : la voie scalable pour gérer plusieurs référentiels
Comment le mapping des contrôles entre ISO 27001, NIST CSF, PCI DSS et d'autres référentiels fait gagner des mois.
Pourquoi les équipes sécurité restent submergées par la conformité
Beaucoup d'équipes sécurité restent submergées par la conformité. Lorsqu'une organisation gère ISO 27001, NIST CSF, des exigences clients, des demandes d'audit et des politiques internes en même temps, le vrai problème est rarement le manque de référentiels.
Il y a trop de référentiels, trop d'exigences qui se recouvrent et trop de travail dupliqué. Cette pression continue de croître.
Dans ce contexte, la gouvernance multi-référentiels devient difficile à maintenir. Les équipes dupliquent le même contrôle dans différents formats, collectent les mêmes preuves plusieurs fois et préparent chaque audit séparément.
Ce qui devrait être un seul système de gouvernance devient un assemblage de chantiers de conformité déconnectés.
Le vrai problème : le modèle framework-centric ne scale pas
ISO 27001 et NIST CSF sont tous les deux utiles, mais ils n'ont pas été conçus de la même manière. ISO 27001 donne aux organisations un système de management de la sécurité de l'information structuré avec des contrôles définis. NIST CSF organise la cybersécurité autour de fonctions comme Identify, Protect, Detect, Respond et Recover.
Ces référentiels se complètent bien, mais seulement lorsqu'ils sont gérés à travers un modèle opérationnel partagé.
Lorsqu'ils sont gérés séparément, la gouvernance devient lente, répétitive et coûteuse. Les politiques peuvent exister à haut niveau, mais elles ne se traduisent pas toujours en protections opérationnelles efficaces, en maturité mesurable ou en remédiations priorisées.
Pourquoi le mapping fait gagner des mois
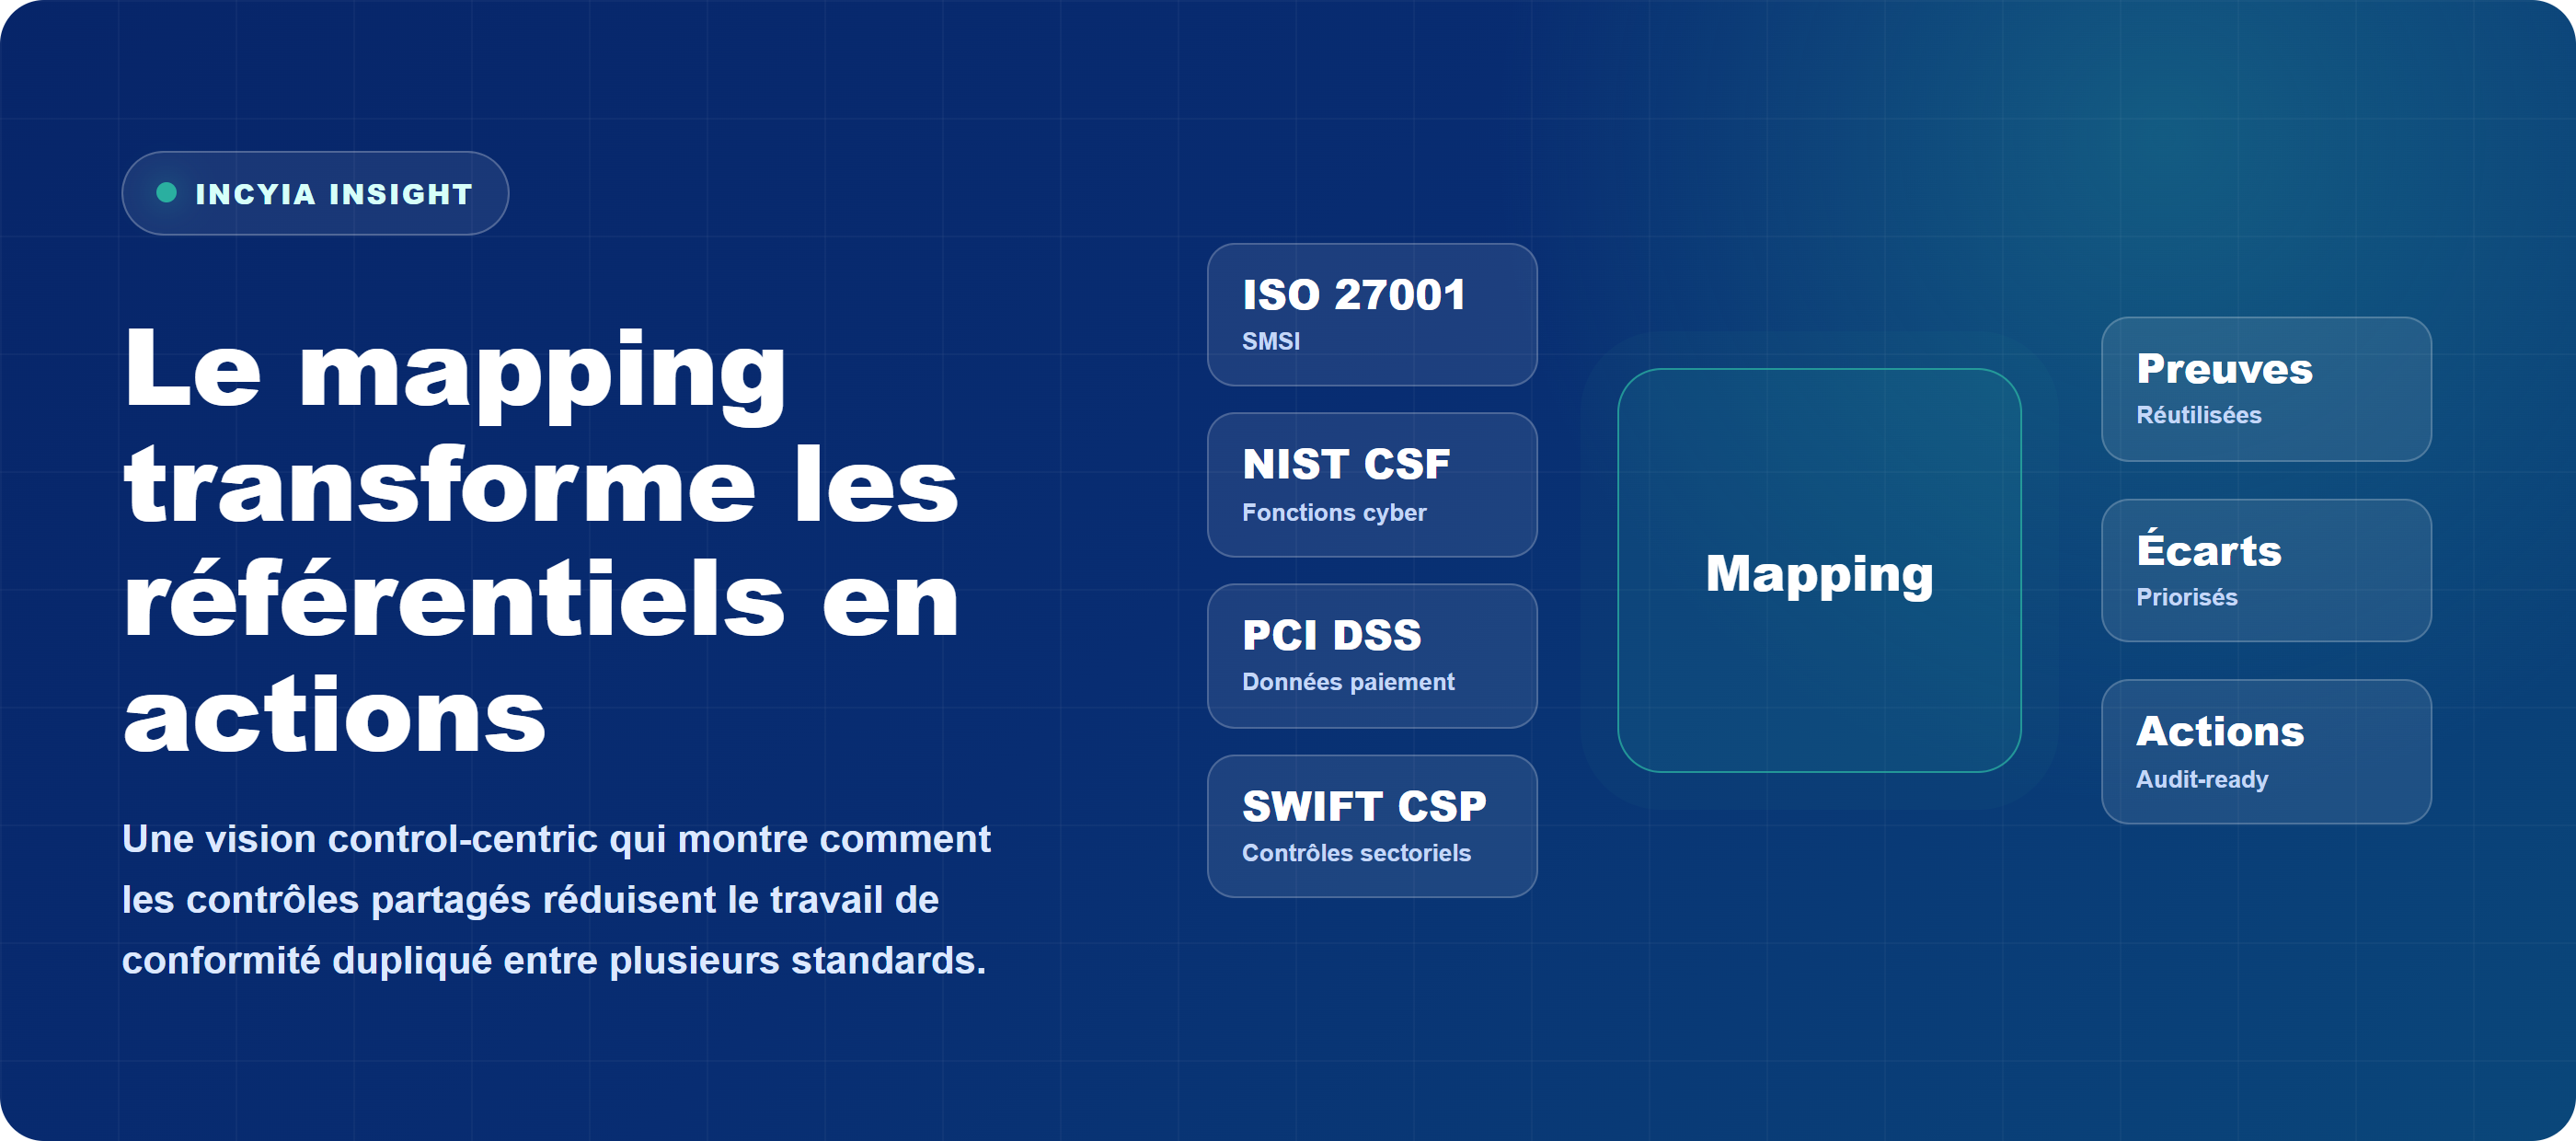
Le mapping est ce qui rend la gouvernance control-centric concrète. Lorsque les contrôles ISO 27001 sont mappés aux fonctions et catégories NIST CSF, les équipes voient où un même contrôle répond à plusieurs exigences, où les preuves peuvent être réutilisées et où les vrais écarts existent encore.
En clair, le mapping ne supprime pas le travail. Il supprime la répétition. Dans la plupart des programmes de conformité, c'est précisément dans la répétition que des mois sont perdus.
- Réutiliser les contrôles sur plusieurs exigences
- Réutiliser les preuves entre plusieurs référentiels
- Identifier les recouvrements et équivalences entre standards
- Détecter les vrais écarts au lieu de revoir chaque exigence manuellement
- Prioriser les remédiations selon le risque et l'impact business
- Réduire le temps de préparation aux audits
- Améliorer la cohérence entre programmes de conformité
Passer à une gouvernance control-centric
La gouvernance control-centric change le modèle. Elle part des contrôles partagés, mappe les référentiels vers ces contrôles, identifie les recouvrements et les écarts, puis permet aux équipes de réutiliser les preuves dans plusieurs programmes de conformité.
Comment Incyia transforme la complexité des référentiels en système opérationnel
C'est précisément là qu'Incyia se positionne. Incyia est conçue comme une plateforme de gouvernance cybersécurité unifiée qui réunit les risques, les contrôles, les exigences de conformité et la gestion de la maturité dans un même cadre opérationnel.
Au lieu de gérer chaque standard séparément, Incyia mappe des référentiels comme ISO 27001, NIST CSF, PCI DSS, SWIFT CSP, des standards nationaux et des référentiels sectoriels vers un modèle commun de contrôles.
En combinant mapping inter-référentiels, suivi de la maturité et analyse assistée des preuves, Incyia transforme la gouvernance en système opérationnel mesurable, au service de l'efficacité conformité et de l'amélioration cybersécurité sur le long terme.
- Tableaux de bord de gouvernance centralisés
- Évaluation continue de la maturité
- Suivi des actions et gestion de projet
- Traitement et monitoring des risques
- Analyse assistée des preuves
- Visibilité inter-référentiels et détection des écarts
- Priorisation des remédiations selon le risque
- Meilleure préparation aux audits et au reporting
Conclusion : la prochaine étape de la gouvernance cybersécurité
La gouvernance cybersécurité ne peut plus être pilotée comme une conformité référentiel par référentiel.
Les organisations ont besoin d'un modèle opérationnel unique qui connecte contrôles, maturité, risques, preuves, remédiations et visibilité exécutive.
Incyia aide à transformer une conformité multi-référentiels fragmentée en système opérationnel clair, construit autour des contrôles, de la maturité et de l'action.
Passer à l'action
Besoin d'accélérer votre gouvernance cyber sans complexifier vos opérations ?
Article publié par l'équipe Incyia.